
Permisos
Los permisos, concedidos por roles y por aplicaciones, controlan cómo acceden los usuarios a los contenidos de Cloud.
Permisos de función
Cada rol tiene un conjunto de permisos que definen los derechos disponibles para ese rol. Hay cinco permisos, y cada uno puede aplicarse a objetos del sistema.
Tipos de permisos
Los permisos de los objetos incluyen la capacidad de Crear (C), Leer (R), Editar (E), Eliminar (D) y Compartir (A y S). Cada tipo de objeto tiene su propio conjunto de permisos. Con los roles personalizados, puede habilitar su propio conjunto único de tipos de permisos para cada permiso de objeto.
| Permiso | Derechos concedidos al usuario |
|---|---|
| Crear (C) | Crear objeto |
| Leer (R) | Ver objeto |
| Editar (E) | Modificar objeto |
| Eliminar (D) | Borrar objeto |
| Compartir (A) | Asignar o eliminar cualquier rol de usuario |
| Compartir (S) | Asignar o eliminar funciones de usuario propias |
Objetos
Los objetos se denominan según sus etiquetas de interfaz en Caseware Cloud, como Actividades, Contacto, Entidad y Archivos cargados.
En las siguientes tablas se describen todos los permisos de objeto con sus descripciones (la lista completa de permisos de objeto también está disponible en la interfaz de permisos de roles de la página Configuración ):
Objetos de organización
| Tipo | Permisos | Descripción |
|---|---|---|
| Contáctenos | C D | El propio contacto, incluida toda la información de Contacto - Detalles y Contacto - Resumen. |
| Contacto - Detalles | R E |
La siguiente información del formulario de contacto:
|
| Contacto - Resumen | R E |
La siguiente información del formulario de contacto:
|
| Grupo de contacto | C E D |
Grupos de contactos, incluida la asignación y eliminación de contactos. |
| Organización | R E |
La propia organización y las siguientes áreas:
Consideraciones temporales
|
| Personal | C D | El propio miembro del personal, incluida toda la información de Personal - Detalles y Personal - Resumen. |
| Personal - Detalles | R E |
La siguiente información del formulario de personal:
Consideraciones temporales
|
| Personal - Resumen | R E |
La siguiente información del formulario de personal:
|
| Grupo de Personal | C E D |
Grupos de personal, incluida la asignación y eliminación de personal. |
| Etiqueta | C E D |
El propio elemento de la etiqueta y las siguientes áreas:
|
Objetos de entidad
| Tipo | Permisos | Descripción |
|---|---|---|
| Entidad | C D A S | La propia entidad, incluida toda la información para Entidad - Detalles y Entidad - Resumen. |
| Entidad - Detalles | R E |
La siguiente información del formulario de entidad:
|
| Entidad - Resumen | R E |
La siguiente información del formulario de entidad:
Consideraciones temporales
|
Objetos de contenido
| Tipo | Permisos | Descripción |
|---|---|---|
| Actividad | C R E D A S |
Los siguientes tipos de actividad:
|
| Actividad - Comentario | C E D |
Comentarios sobre los siguientes tipos de actividad:
|
| Archivo | C R E D A S |
Los siguientes objetos en la página Archivos:
Para otros objetos de Archivo, el acceso se concede en la pestaña Aplicaciones al crear o modificar Personal, Contactos o Grupos. Nota: El permiso Editar archivos también permite a los usuarios eliminar carpetas vacías.
|
Permisos de la aplicación
Cada aplicación tiene un conjunto de permisos que definen los derechos disponibles para los usuarios o grupos a los que se ha concedido acceso a esa aplicación. Asegúrese de que tiene la función de administrador de personal para permitir el acceso a miembros del personal o grupos de personal, o la función de administrador de entidades para permitir el acceso a un contacto o grupo de contactos.
Para permitir el acceso a la aplicación a un usuario o grupo:
-
Asegúrese de que dispone de la función Staff Admin o de privilegios equivalentes.
-
En el menú Nube (
 ), seleccione Grupos o Personal.
-
Seleccione el usuario o grupo en el que desea habilitar la aplicación y, a continuación, seleccione Editar (
 ).
-
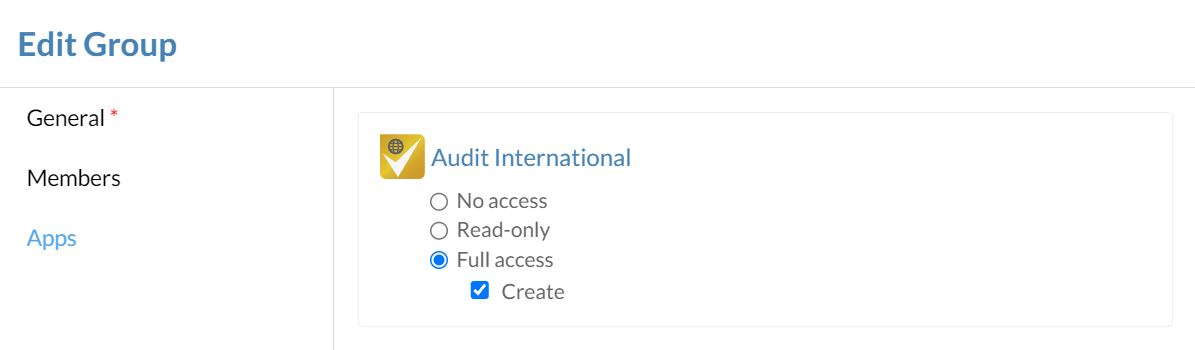
Seleccione Aplicacionesy, a continuación, el tipo de acceso adecuado.
-
No hay acceso: No habilite el acceso a la aplicación para el usuario o grupo de personal. Esta es la opción de manera predeterminada y no consume ninguna licencia.
-
Sólo lectura: Permitir al usuario o al grupo de empleados "Ver" (pero no modificar) encargos y archivos en la aplicación sin consumir ninguna licencia. Sólo disponible para aplicaciones Cloud Engagement.
Notas:
-
También puede proporcionar acceso de "Visualización" a los encargos asignando un rol de Visualizador a la entidad; sin embargo, esto seguirá consumiendo una licencia completa del producto.
-
Los usuarios o grupos de personal deben seguir teniendo al menos permiso de "Ver" en la entidad para poder acceder a cualquier encargo.
-
-
Acceso total: Habilitar la aplicación para el usuario o grupo de personal. Esta opción consume una licencia por cada usuario que recibe acceso a la aplicación.
-
-
Si el usuario o grupo recibe acceso completo a una aplicación, asigne los permisos aplicables a la aplicación.
-
Seleccione Guardar.
Permisos de la aplicación Tiempo

Puede asignar los siguientes permisos de aplicación a cualquier grupo o miembro del personal con una licencia de Tiempo válida.
| Permiso | Descripción |
|---|---|
| Procesar entradas propias | Enviar entradas de horas y gastos personales |
| Procesar todas las entradas de personal | Presentar entradas de tiempo y gastos en nombre de otros miembros del personal. |
| Transferir todas las entradas de personal | Transferir asientos de horas y gastos entre entidades y encargos |
| Tramitar | Acceder a la aplicación Facturación, ver los totales WIP y crear facturas |
| Ver entradas propias | Utilizar las entradas de tiempo y gastos personales para generar informes de análisis |
| Ver todas las entradas del personal | Utilizar las entradas de tiempo y gastos de todos los miembros del personal para generar informes de análisis |
| Ver WIP y facturación | Utilizar la información sobre WIP y facturación para generar informes de análisis |